
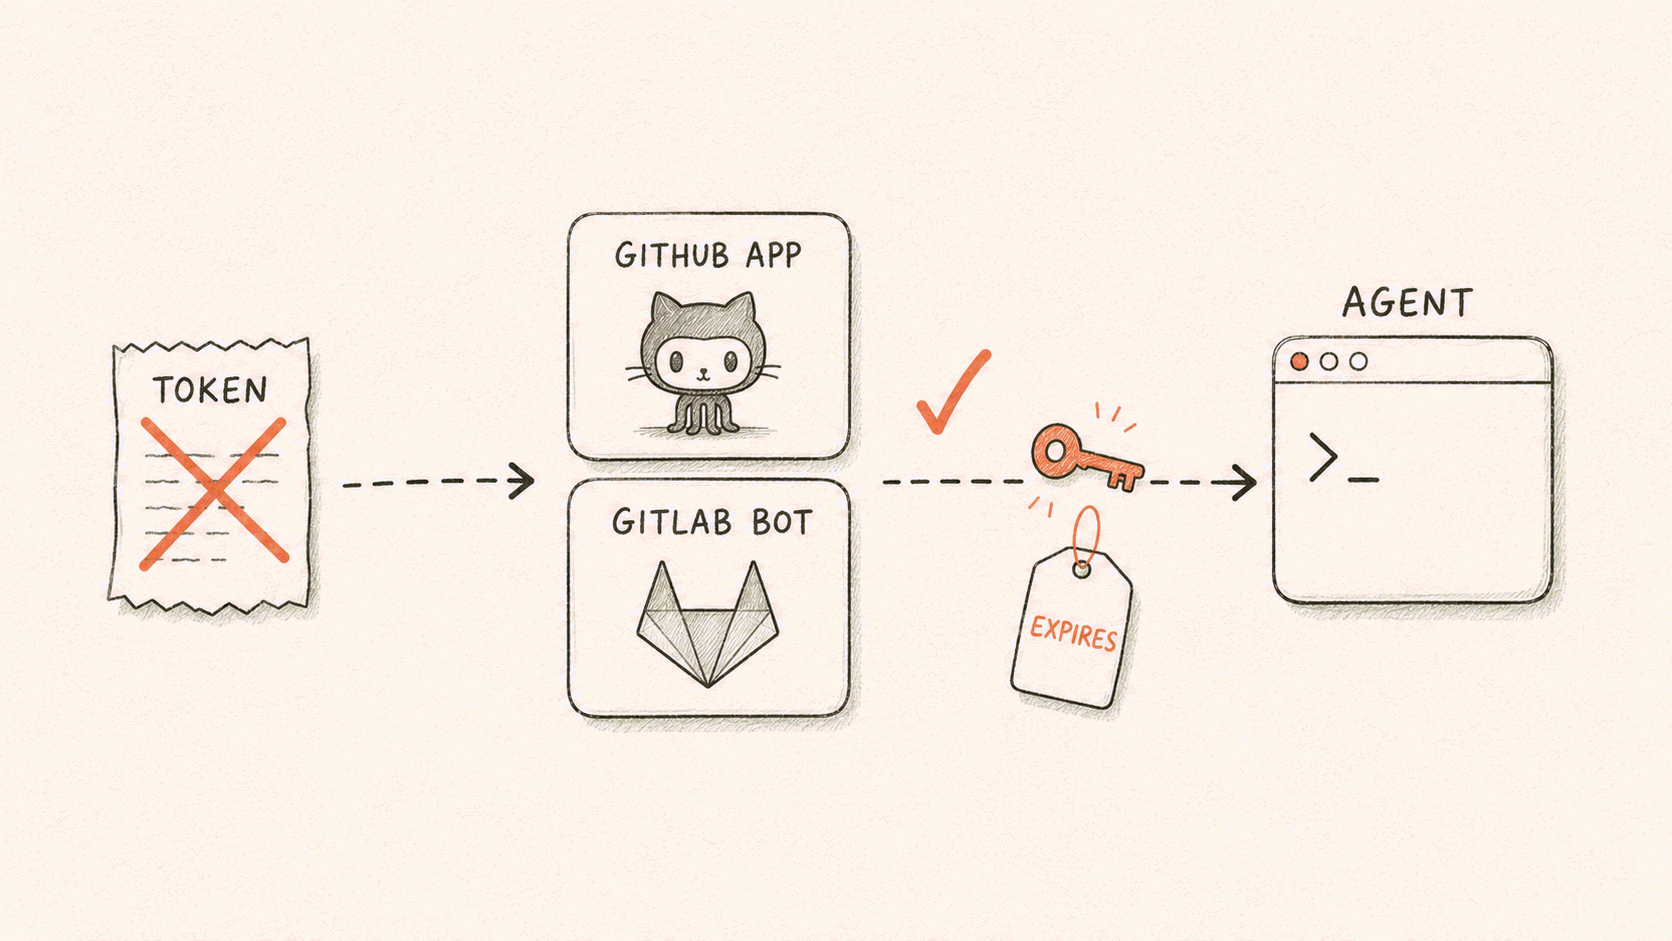
安装一次 GitHub App 或 GitLab App 后,AI SRE 即可读取代码仓库。排查故障时,Agent 会检查最近的提交;CI 失败时,Agent 会读取失败日志;遇到小型修复,Agent 会直接创建 PR,等待人工评审。整个过程无须粘贴令牌。
指标和日志能说明系统当前在哪里出错。至于“为什么在这个时间点出错”,答案往往在最近一次提交中。这是我们接入代码仓库的原因。
云端沙箱和自部署 Runner 均支持该功能。两种环境都只发起出站连接,无须在防火墙上开放入站端口。
三种典型用法
关联提交与故障
过去,用户需要把 diff 手动粘贴到会话中。现在可以直接提问:
结合今天凌晨那次故障的时间窗,过一遍 payment-service 最近 24 小时的提交,找出最可疑的改动并说明理由。
我们的 RUM 案例记录了从用户报错到完成修复的全过程。这次追踪能够完成,前提是 Agent 可以读取仓库。
排查 CI 失败
过去,用户需要打开日志,找到失败的步骤。现在可以直接提问:
main 分支的 CI 红了,读一下失败那步的日志,告诉我原因。如果是代码问题,开一个修复 PR。
检查结果和提交状态说明 CI 是否通过。Actions 的读权限使 Agent 能获取失败步骤的完整日志。因此,Agent 能说明失败的原因,而不只是报告失败。
处理小型修复
修改文档、更新过时的示例和修正笔误,都不应打断工程师手上的工作:
把示例里还在用旧版配置项的地方都更新掉,开一个 PR。
PR 的作者是安装时创建的机器人账号,而不是发起请求的用户。改动照常经过评审,是否合并始终由人决定。修复也可以涉及 CI 配置。令牌具有 workflow 写权限,代码改动和 CI 改动可以放在同一个 PR 中评审。
一次安装,无须令牌
在 GitHub 上,用户在组织中安装我们的 App,并勾选 App 可以访问的仓库,即可完成接入,无须生成 Personal Access Token(个人访问令牌,简称 PAT)。
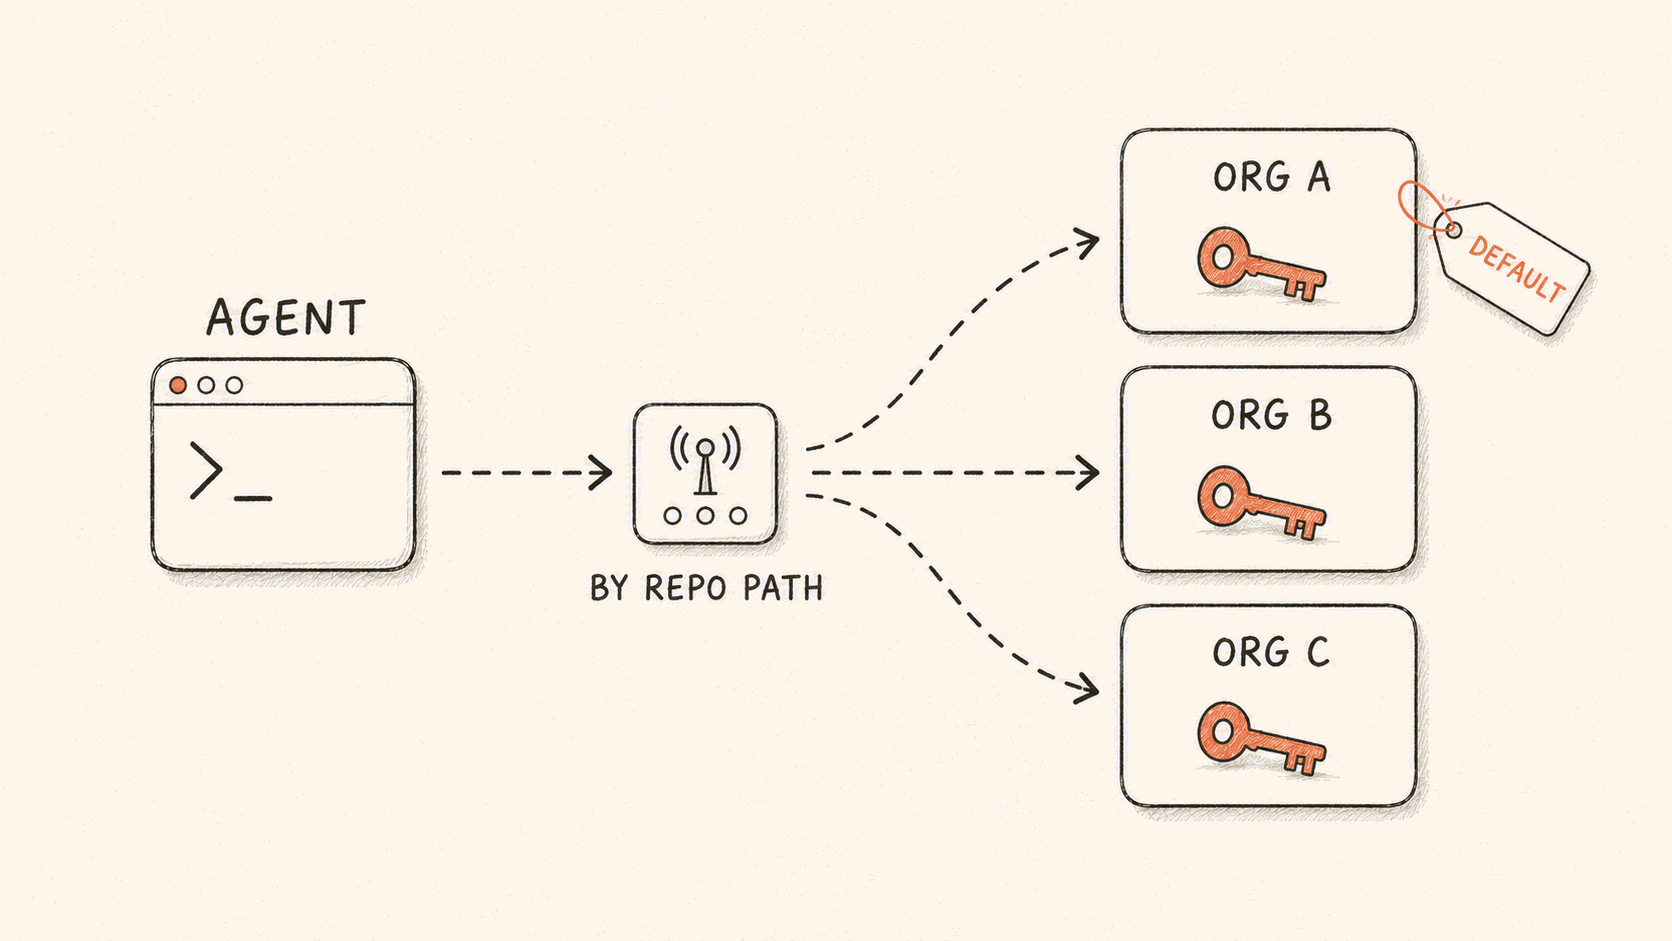
我们有意避免使用 PAT,原因有三点:PAT 代表个人身份,可以访问该用户能看到的全部仓库;PAT 通常几个月后才过期;用户离职后,还需要专人清理其 PAT。App 不存在这些问题。一个 Agent 可以连接多个 GitHub 组织,每个组织使用各自的令牌。
在 GitLab 上,管理员完成一次标准的 OAuth 授权,平台随后创建一个机器人账号。平台按以下顺序尝试:首先使用服务账号;不可用时使用组级令牌;仍不可用时使用项目级令牌。最终,机器人账号获得 Developer 角色。gitlab.com、极狐 GitLab 和自建实例均受支持。
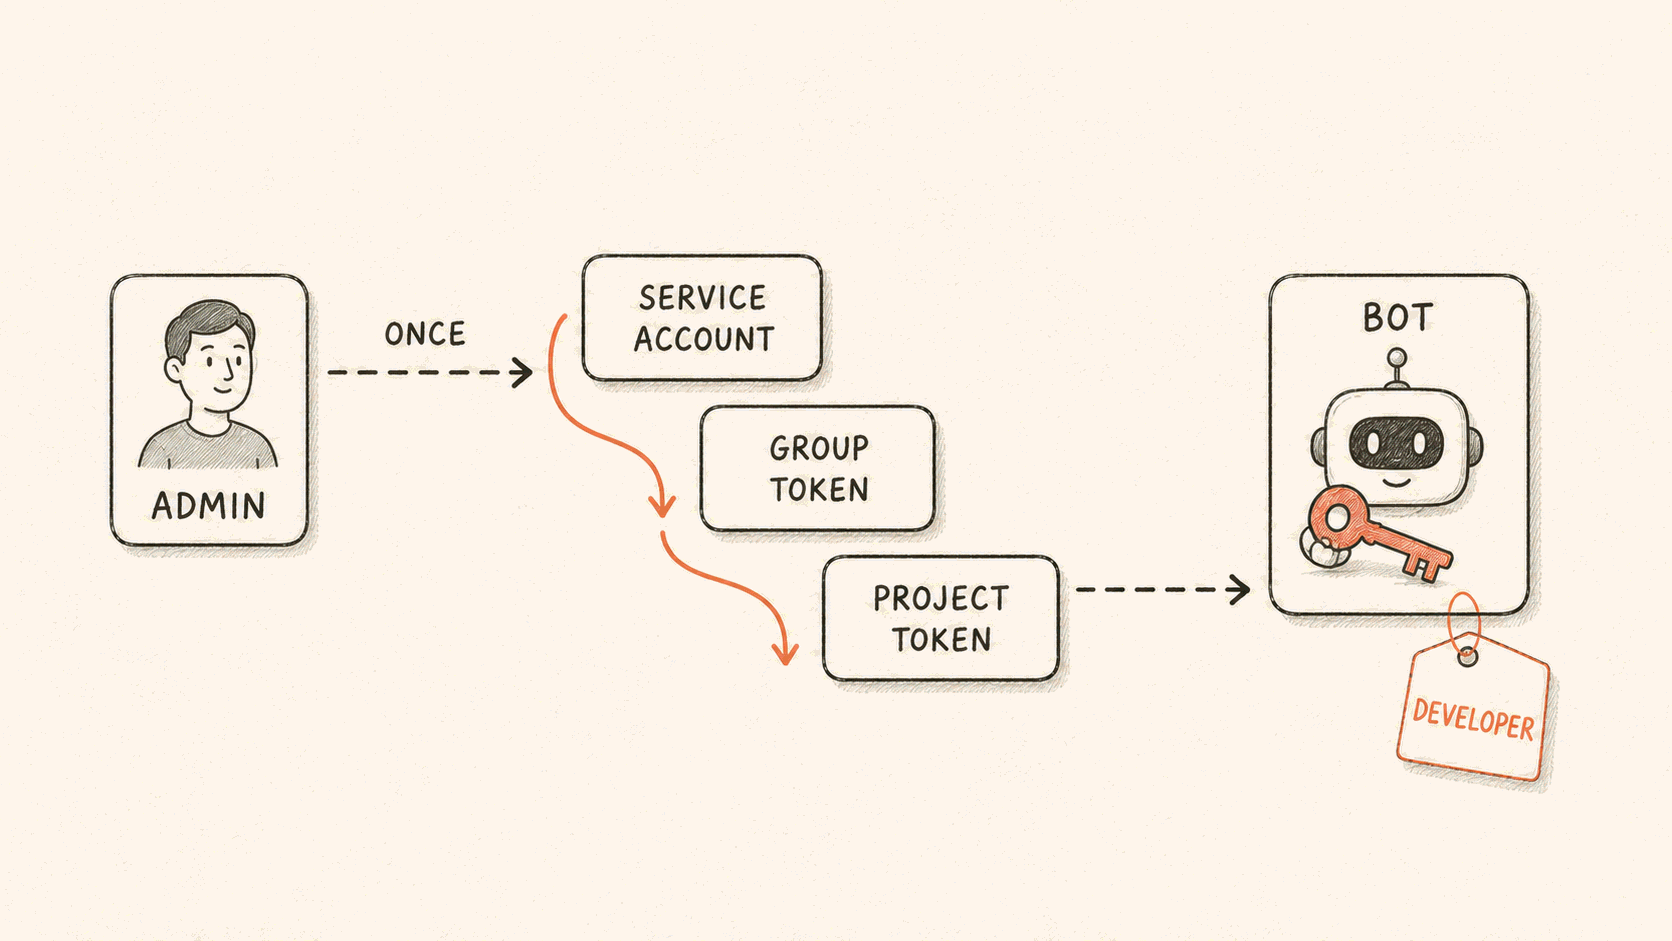
管理员的授权只在开通时使用一次。此后,Agent 以机器人账号的身份执行操作,操作记录也归属于机器人账号。令牌在到期前自动更新。
App 不增加新的工具。Agent 仍然使用原有的 git 命令,区别在于这些命令现在可以访问用户的仓库。
凭据管理
平台在每次派发命令时实时签发一份凭据,注入 Agent 已在使用的 git、gh 和 glab。凭据只对已授权的仓库有效,不写入数据库,本轮命令结束后即失效。未勾选的仓库对 Agent 完全不可见。
对于敏感的 secret,建议使用 GitHub 的 environment protection rules(环境保护规则)加以保护。这样,secret 只在受保护的环境中解锁,控制权由仓库所有者掌握。
未安装 App 时,云端会话没有任何仓库权限,也不存在隐式回退。自部署 Runner 会使用所在机器上已有的凭据,这部分完全由用户控制。
GitHub 有一个特殊行为:仓库不存在时,与仓库存在但未授权给 App 时,返回的都是 404。因此,如果 Agent 报告无法访问某个仓库,应首先检查 App 的授权范围。
开始使用
在控制台左侧导航中打开“AI SRE → Apps(插件)”,安装 GitHub App,或者连接 GitLab(支持 gitlab.com、极狐 GitLab 和自建实例)。详细步骤见文档。